안전하고 투명한
본인확인 체계
문서박사는 서명자의 입력 신호, 접속 이력, 무결성 해시를 통해 안심할 수 있는 전자서명 환경을 제공합니다.
AUTHENTICATION METHODS
계약과 계정을 보호하는 본인확인
서명 요청부터 로그인까지 다단계 본인확인과 접근 제어를 적용합니다.
접근 암호 (패스코드)
서명 요청 시 발송자가 4~6자리 접근 암호를 설정합니다. 서명자는 암호를 바르게 입력해야 문서를 열람하고 서명할 수 있어 비인가자의 열람을 방지합니다.
사전 공유 정보 대조
사업자등록번호, 생년월일 등 당사자 간 사전에 합의된 정보를 입력받아 대조합니다. 서명자의 본인확인을 보강하는 2차 검증 수단으로 활용됩니다.
감사 추적 로그
서명자의 IP 주소, 브라우저/기기 정보, 서명 시각, 본인확인 수단이 감사 추적 로그에 자동으로 기록됩니다. 서명 행위 전체 흐름을 추후 대조할 수 있습니다.
2단계 인증 (2FA)
Google Authenticator 등 인증 앱을 통한 TOTP 2단계 인증을 지원합니다. 로그인 시 비밀번호 외에 6자리 인증 코드를 추가로 요구하여 계정 보안을 강화합니다. QR코드 스캔으로 간편하게 설정 가능합니다.
IP 접근 제어
허용된 IP 주소에서만 로그인할 수 있도록 화이트리스트를 설정할 수 있습니다. CIDR 표기를 지원하여 서브넷 단위로 제어가 가능하며, 허용되지 않은 IP에서의 접근은 즉시 차단됩니다.
계약서 해시(Hash) 검증
서명 완료 시점에 계약서 전체 내용의 SHA-256 해시값을 생성하여 서명 추적 로그에 기록합니다. 이후 문서가 1글자라도 변경되면 다른 해시가 산출되어 저장값과 비교할 수 있습니다.
계약서 해시: a7f3d8e2b1c94f6e...
블록체인식 로그 체인
각 서명 추적 로그는 이전 로그의 해시를 포함하는 체인 구조로 기록됩니다. 중간에 어떤 로그가 위조되면 이후 모든 해시가 불일치하므로, 전체 서명 이력의 사후 변경 여부를 대조 및 탐지합니다.
prevLogHash: 8b2a...
logHash: c4f1...
⚠️ 본인 식별 및 이력 추적 장치의 역할과 기술적 범위 안내
문서박사는 서명자의 입력 시각, IP, 본인확인 수단(접근 암호/이메일 등), SHA-256 해시 체인을 종합 기록하여 전자서명 수행 절차의 정황 증거를 보존합니다. 단, 이는 시스템에 기록된 서명 행위의 변형 여부를 탐지하는 기술적 수단이며, 문서박사가 당사자의 사적 오프라인 대리 권한이나 본인의 실질적 합의 의사 진위까지 법적으로 확정하거나 판단하는 것은 아닙니다.
PRODUCT PROOF
실제 본인확인 및 서명 인증서 증거 화면
문서박사 시스템에서 서명 인증서와 본인확인 이력이 어떻게 기록되는지 실제 화면으로 확인하세요.
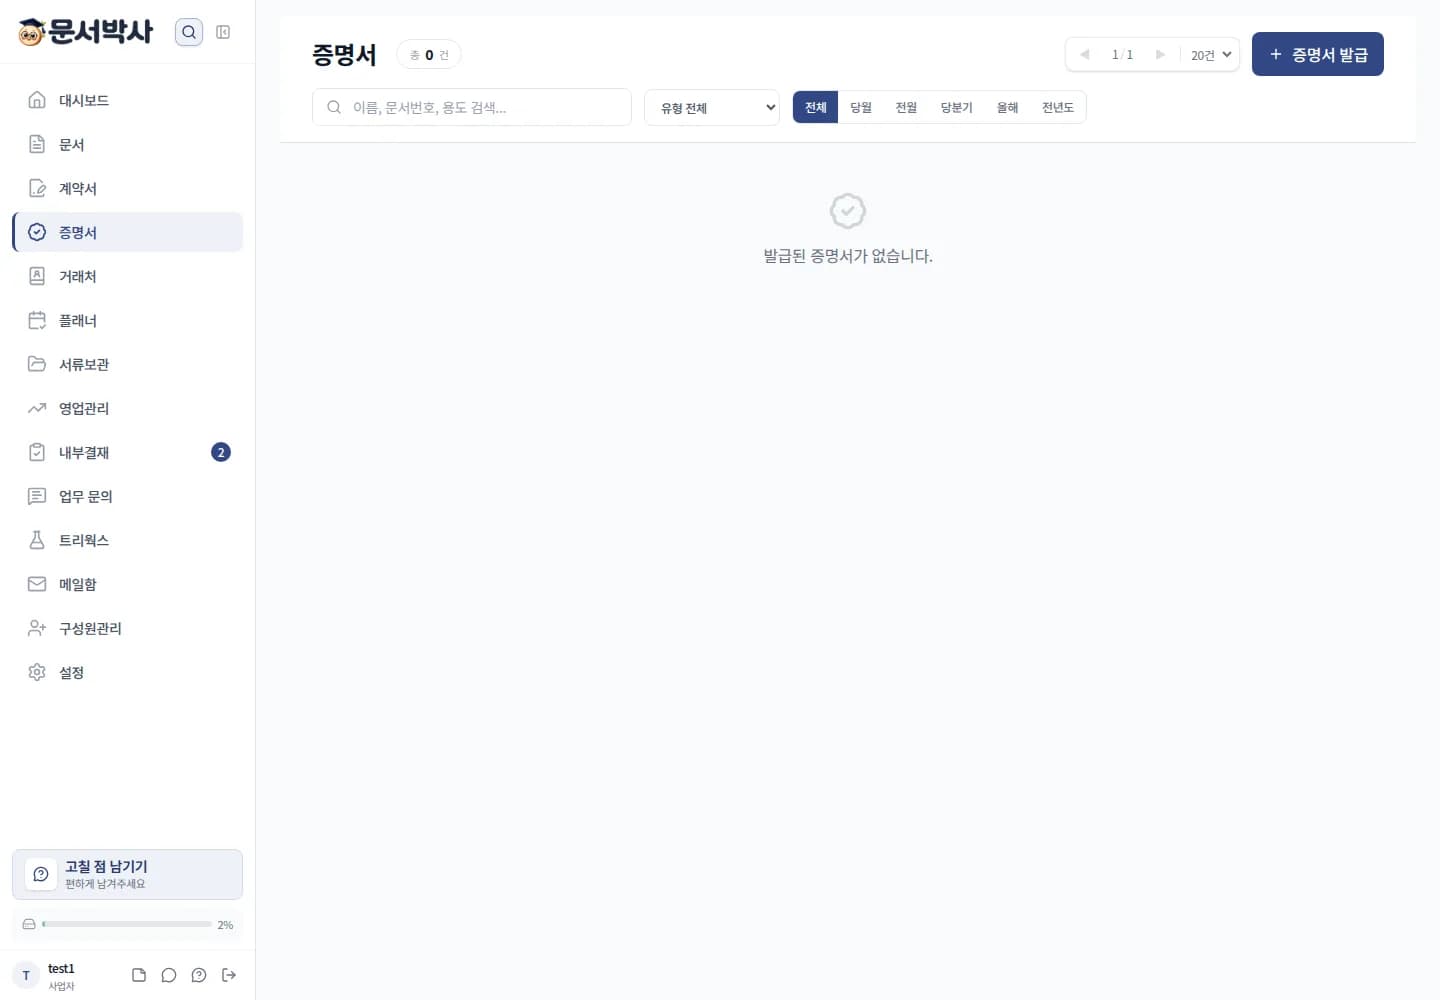
서명 인증서 발급 이력
서명 완료 시 당사자의 접속 IP, 시각, 본인확인 수단과 문서 SHA-256 해시가 포함된 서명 인증서가 자동 발급되어 보존됩니다.
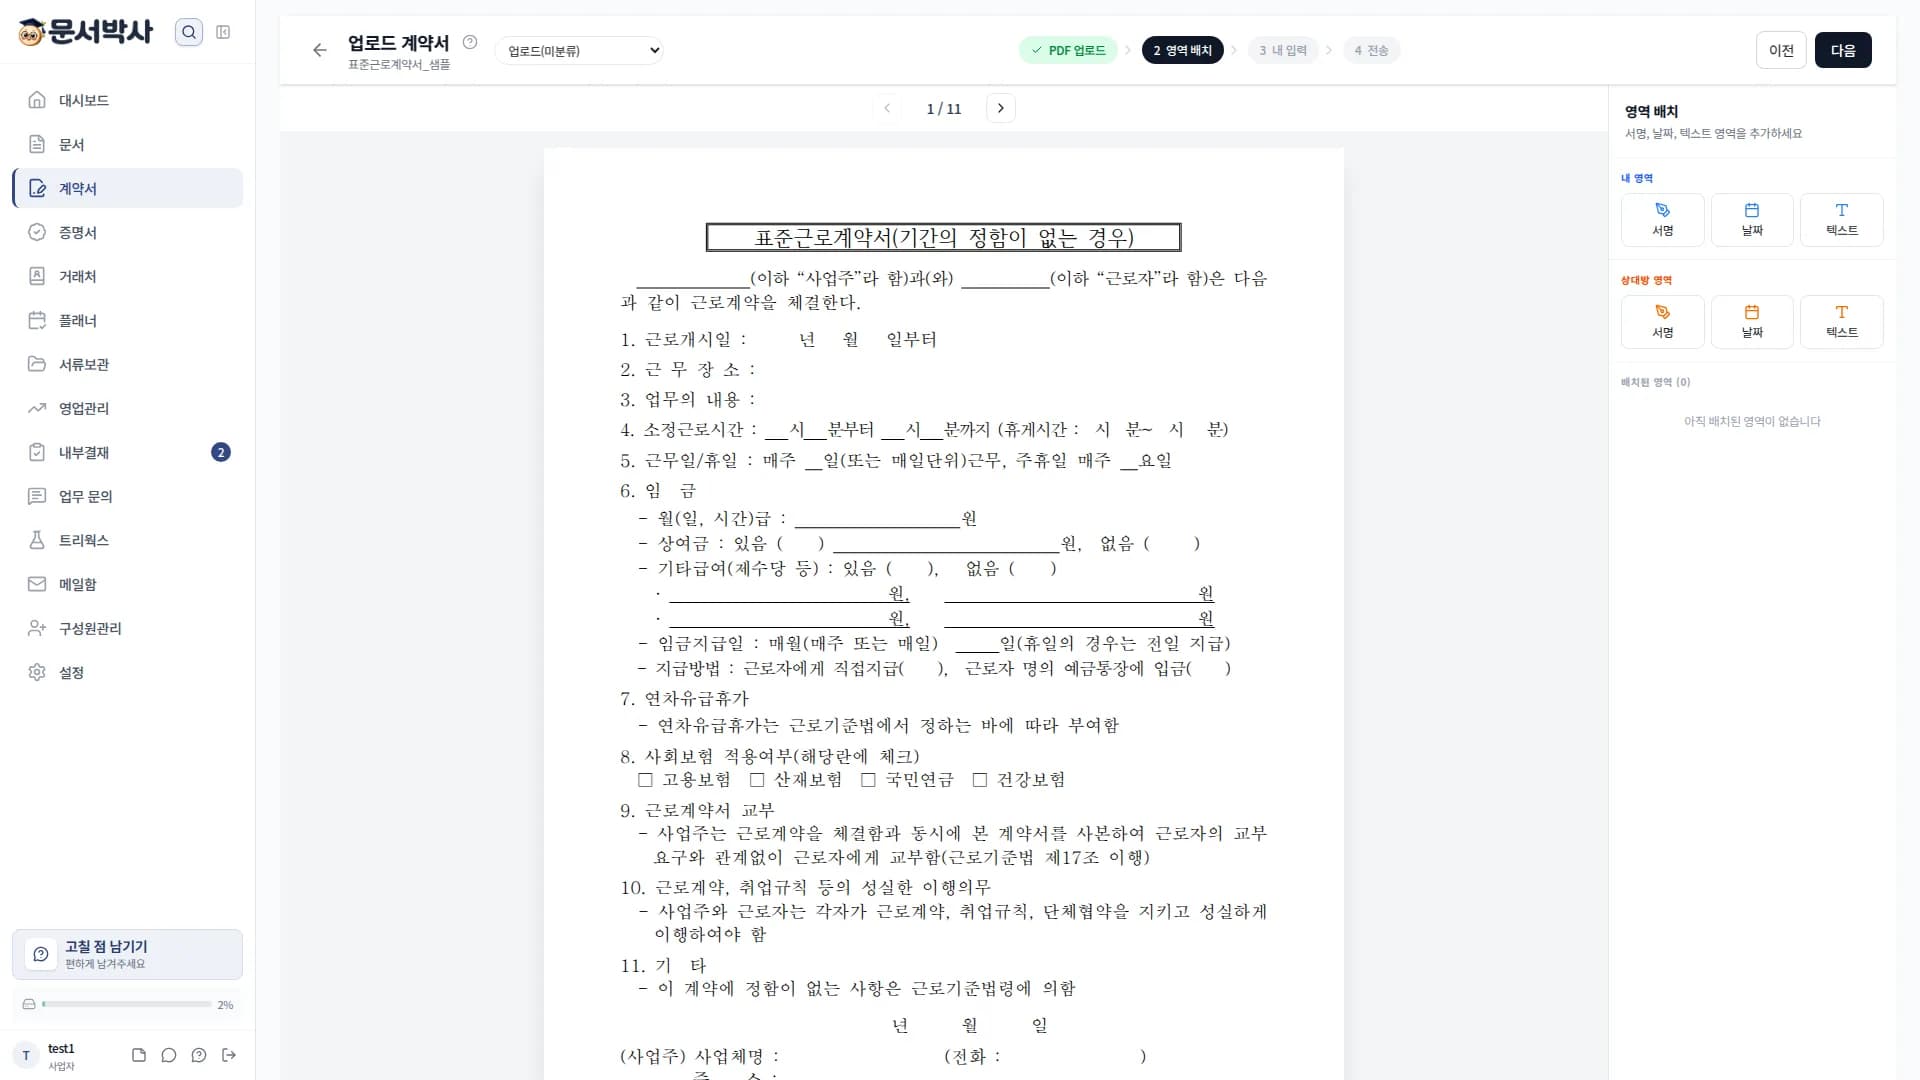
서명 영역 및 당사자 대조 설정
계약서 등록 시 상대방 서명 위치와 비밀번호 접근 암호 등 본인확인 방식을 직접 지정하여 발송합니다.
CERTIFICATE
서명 인증서 자동 발급
문서박사는 계약 진행 상황의 전자적 기록을 서명 인증서에 모두 기록합니다.
- 서명자 정보 (이름, IP, 서명 시각)
- 서명 이미지 원본 보존
- 저장 당시 해시값과 원본 대조
서명 인증서
Electronic Signature Certificate
서명 이미지